Fascicolo Sanitario Elettronico 2.0 ed Ecosistema Dati Sanitari: tutte le novità dopo il doppio via libera del Garante Privacy
La sanità digitale italiana compie un passo decisivo verso la piena maturità operativa. Con due distinti pareri favorevoli emessi nell’ottobre 2026 (il Provvedimento n. 750 del 7 ottobre 2026 e il Provvedimento n. 799 del 20 ottobre 2026), il Garante per la protezione dei dati personali ha approvato le modifiche normative e tecniche che regolano il Fascicolo Sanitario Elettronico 2.0 (FSE), l’Ecosistema Dati Sanitari (EDS) e l’integrazione con la Piattaforma Nazionale di Telemedicina (PNT).
Le nuove disposizioni nascono dal confronto tra il Ministero della Salute, il Dipartimento per la Trasformazione Digitale (DTD), il Ministero dell’Economia e delle Finanze e l’Autorità Garante, introducendo scadenze aggiornate, profili di accesso differenziati per i medici, tutele specifiche per i minori e un sistema di deleghe altamente personalizzabile.
Box di approfondimento: Differenza tra FSE 2.0 ed EDS (e perché servono consensi distinti)
Spesso si tende a confondere il Fascicolo Sanitario Elettronico (FSE) con l’Ecosistema Dati Sanitari (EDS), ma per il GDPR e per l’architettura informatica nazionale si tratta di due strumenti ben distinti:
- Il FSE 2.0 è l’archivio dei documenti (Titolare: Regione/Provincia Autonoma): raccoglie e conserva i singoli referti statici firmati digitalmente (es. PDF di un esame del sangue, lettera di dimissione, verbale di pronto soccorso) e funge da portale di accesso per cittadino e medico.
- L’EDS è il motore di elaborazione dei dati (Titolare: Ministero della Salute, gestito da AGENAS): estrae automaticamente dai referti del FSE e dal Sistema Tessera Sanitaria i singoli valori clinici elementari (codificati secondo lo standard internazionale HL7 FHIR) per aggregarli, metterli in correlazione e offrire servizi avanzati come il Dossier Farmaceutico o il supporto alla compilazione del Profilo Sanitario Sintetico (Patient Summary).
Perché un consenso specifico per l’EDS? Mentre l’alimentazione tecnica dell’EDS avviene per legge, l’elaborazione incrociata dei dati tramite i servizi EDS richiede un consenso autonomo, libero e disgiunto da parte del paziente (diviso per finalità di cura, prevenzione e profilassi internazionale). Se il cittadino nega il consenso all’EDS ma lo mantiene per il FSE, il medico potrà comunque aprire e leggere i singoli referti nel Fascicolo, ma non potrà utilizzare gli strumenti di calcolo, aggregazione storica e sintesi clinica offerti dall’EDS.
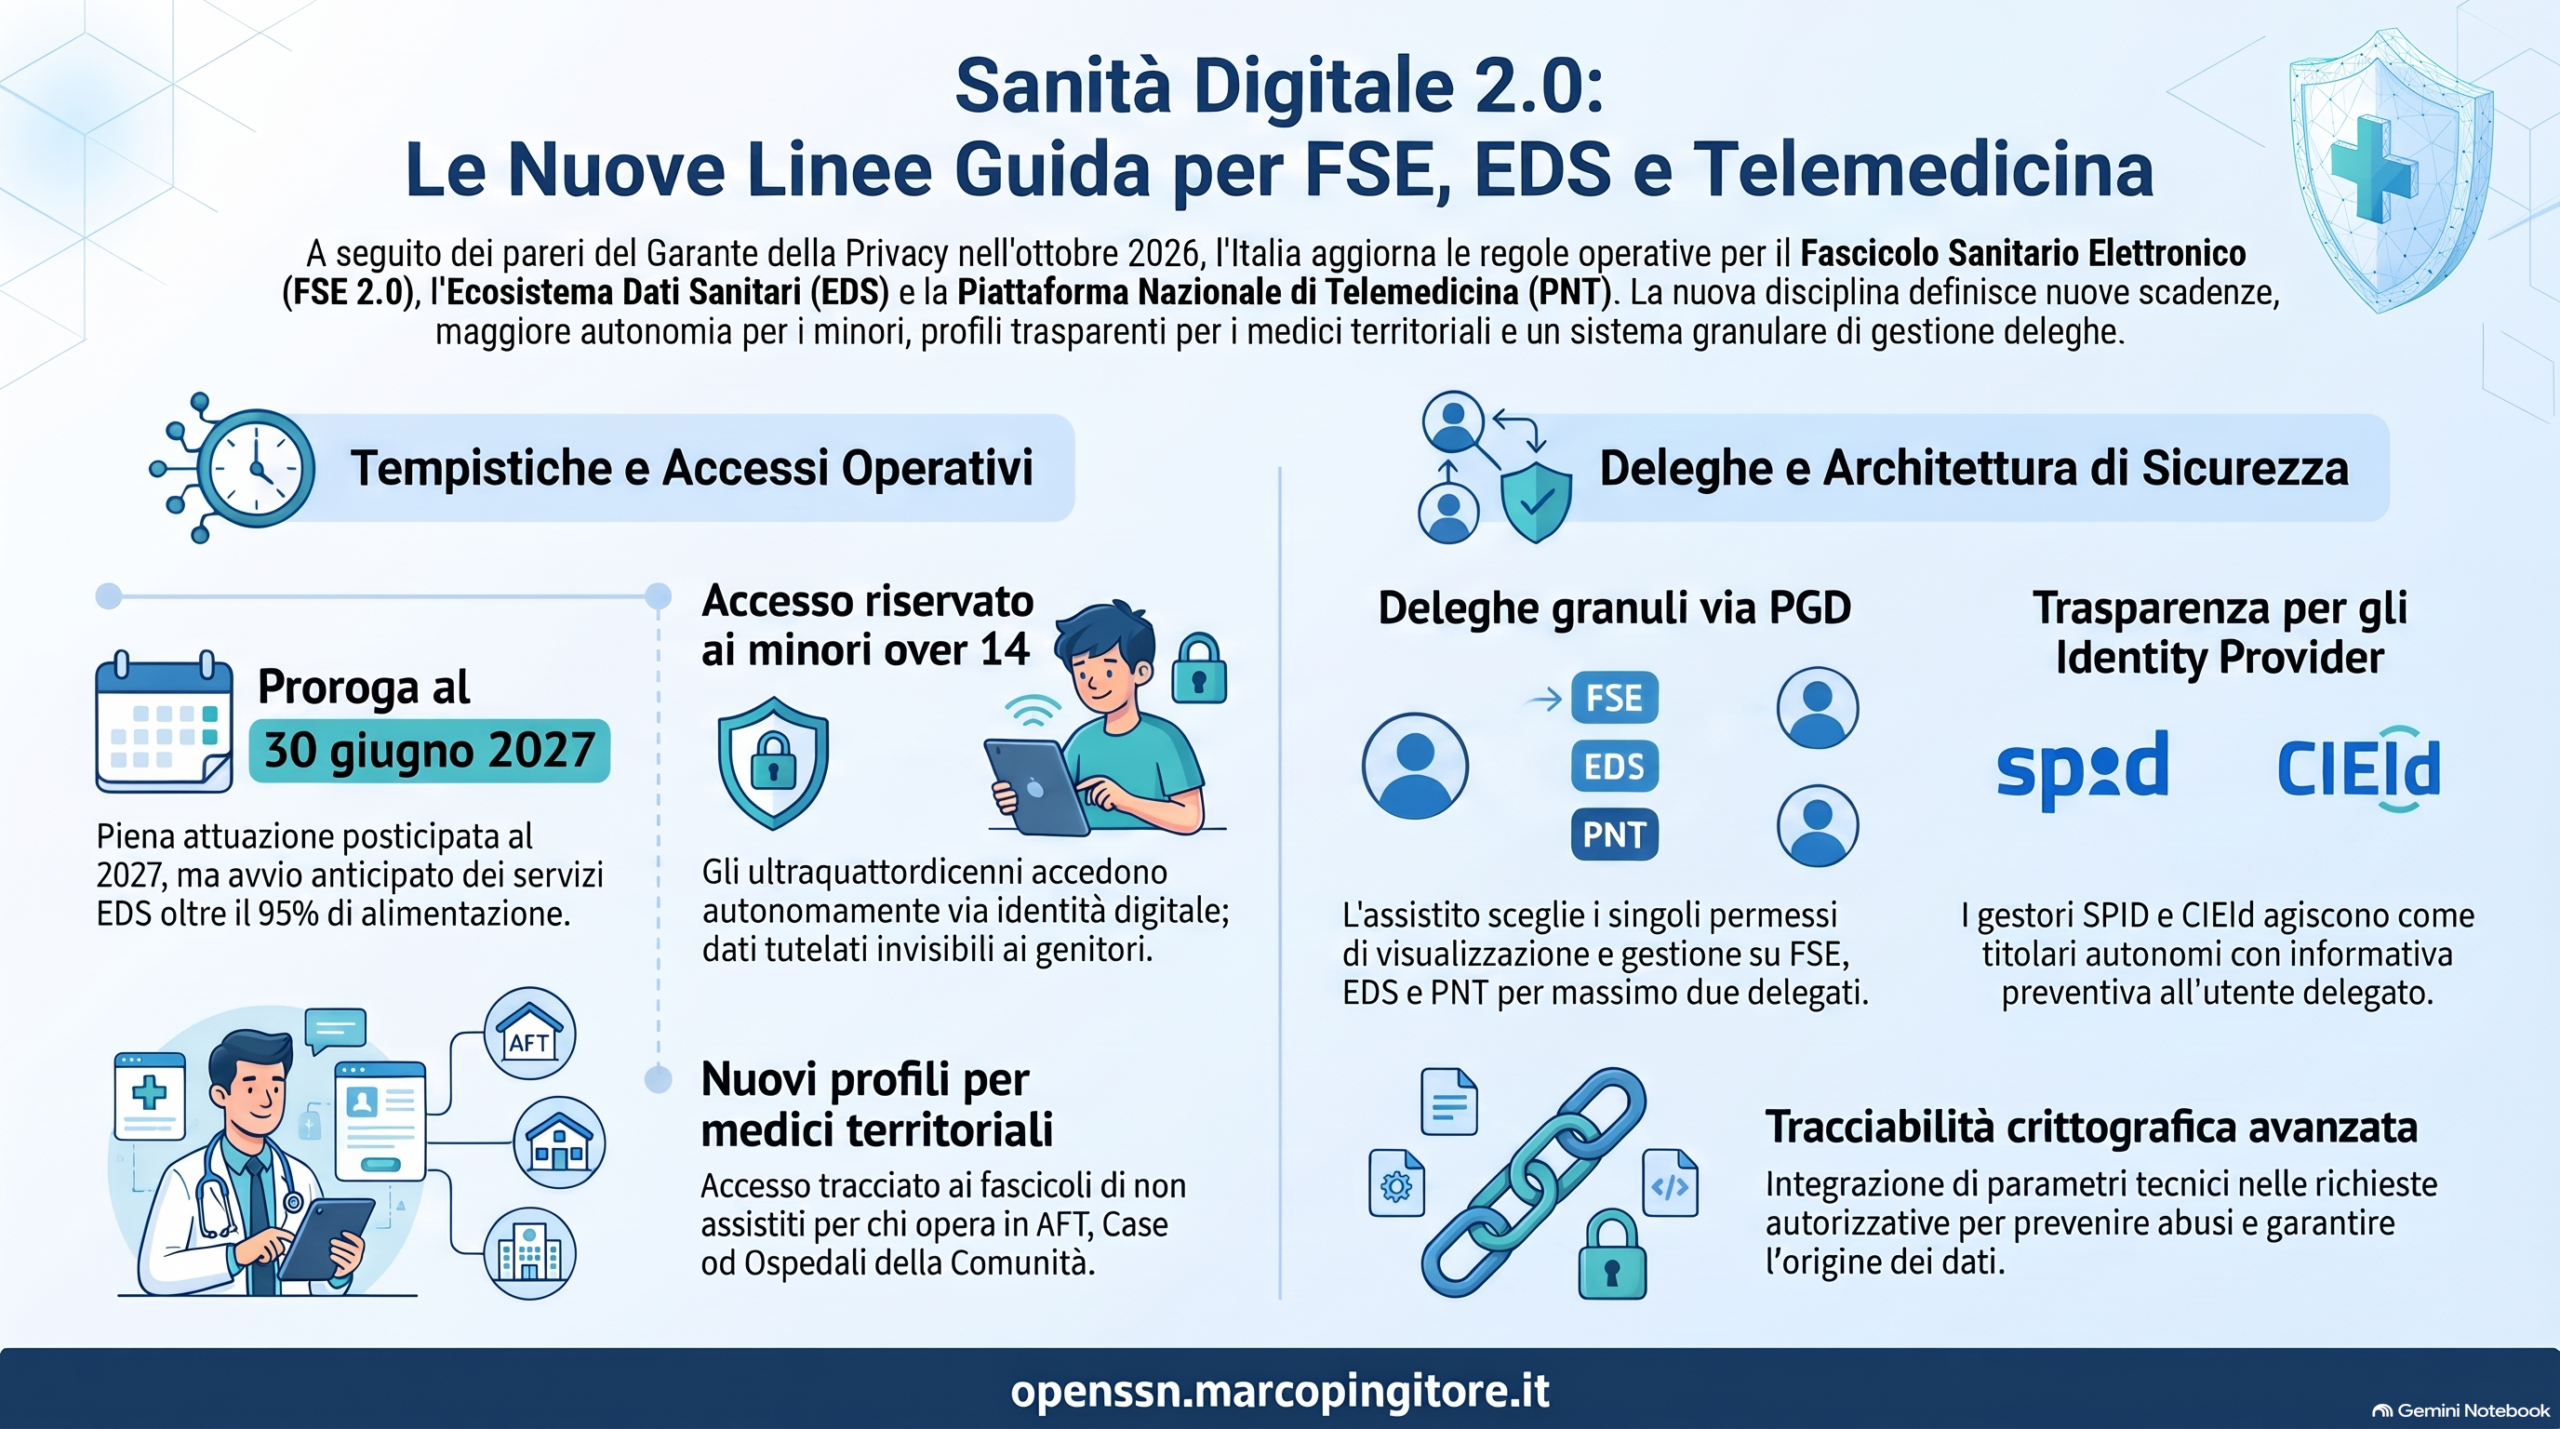
1. Proroga al 30 giugno 2027 e avvio anticipato dei servizi EDS
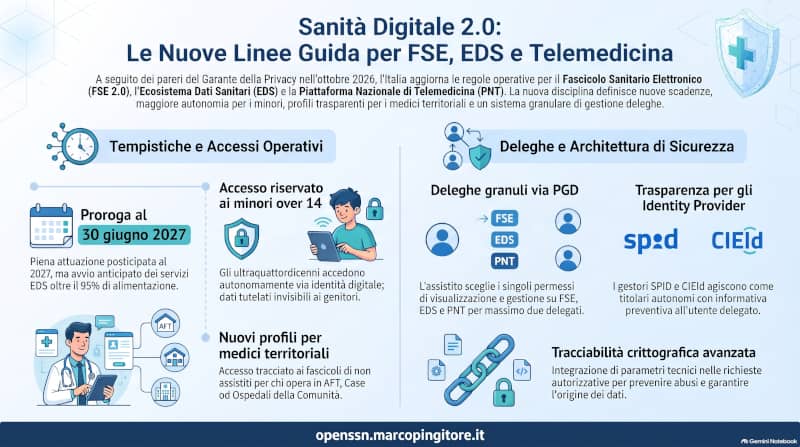
Per consentire a tutte le Regioni e Province autonome di completare l’infrastruttura tecnologica relativa alla terza fase transitoria del FSE 2.0 e dell’EDS, il termine ultimo per la piena attuazione viene fissato al 30 giugno 2027.
Tuttavia, poiché i dati del Dipartimento per la Trasformazione Digitale attestano che il livello medio nazionale di alimentazione del FSE ha già superato il 95%, il decreto consente di anticipare l’attivazione dei servizi dell’EDS per cittadini e professionisti sanitari anche prima della scadenza finale. Per garantire la massima trasparenza e sicurezza clinica in questa fase transitoria, sono stati fissati tre paletti:
- Disclaimer obbligatorio per i medici: prima di accedere ai servizi EDS, il professionista sanitario visualizzerà un avviso che segnala che le elaborazioni potrebbero basarsi su un set di informazioni non ancora completo al 100%.
- Tutela dei documenti oscurati: l’EDS potrà essere alimentato anche con i dati presenti nei documenti oscurati dall’assistito, ma il loro trattamento sarà strettamente limitato all’erogazione di servizi dedicati esclusivamente all’assistito stesso (restando del tutto invisibili a medici o terzi).
- Blocco temporaneo per ricerca e governo: fino alla completa implementazione del sistema, i servizi EDS non potranno essere utilizzati per finalità di programmazione sanitaria (governo) o di ricerca scientifica, ambiti per i quali resta in vigore la disciplina precedente (dPCM n. 178/2015).
2. Accesso autonomo e riservato per i minori over 14
Una delle novità più rilevanti sul fronte dei diritti degli interessati riguarda i minorenni che hanno compiuto 14 anni. Recependo le segnalazioni giunte al Garante e le esigenze del Ministero della Salute, viene garantito agli ultraquattordicenni l’accesso diretto al proprio FSE e ai servizi EDS tramite la propria identità digitale, senza l’intermediazione dei genitori o dei tutori.
L’accesso autonomo del minore è circoscritto ai dati anagrafici e ai documenti soggetti a maggiore tutela di anonimato, limitatamente alle prestazioni sanitarie a cui la legge consente al minore di accedere in totale autonomia. Per rendere effettiva questa tutela, la normativa impone che tali dati e documenti non siano in alcun modo visibili ai genitori (esercenti la responsabilità genitoriale) o a eventuali delegati, né tramite il FSE né tramite i servizi dell’EDS.
3. Nuovi profili di accesso per i Medici del Territorio
Superando il regime provvisorio introdotto dalla circolare ministeriale di marzo 2026 (che permetteva ai medici di base di accedere ai fascicoli di pazienti non iscritti nelle proprie liste previa autodichiarazione di presa in cura), lo schema di decreto introduce una soluzione strutturale e tracciata sul piano tecnico.
Verrà realizzato un profilo di accesso autonomo e differenziato per i medici di medicina generale (MMG) e i pediatri di libera scelta (PLS) che ricoprono specifici incarichi organizzativi sul territorio, quali:
- Aggregazioni Funzionali Territoriali (AFT);
- Case della Comunità;
- Ospedali della Comunità.
Di regola, dunque, i medici potranno consultare solo i fascicoli dei propri assistiti, ma potranno accedere in modo regolamentato e sicuro a quelli di altri pazienti qualora operino nell’ambito di questi specifici incarichi territoriali.
4. Piattaforma Gestione Deleghe (PGD): più controllo e granularità
L’accesso al FSE tramite delega viene ufficialmente raccordato con la Piattaforma di Gestione Deleghe (PGD) prevista dall’art. 64-ter del Codice dell’Amministrazione Digitale (CAD) e gestita dal Poligrafico e Zecca dello Stato. In attesa della piena messa online della piattaforma nazionale, restano valide in via transitoria le regole sulle deleghe del decreto 7 settembre 2023 per non creare interruzioni del servizio.
Con il secondo parere del 20 ottobre 2026, il Garante ha inoltre approvato l’aggiornamento delle specifiche tecniche della PGD, introducendo una granularità molto più fine per le deleghe conferite a soggetti di fiducia (fino a un massimo di due delegati iscritti in ANPR). Resta fermo il divieto assoluto per qualsiasi delegato generico di visualizzare i dati soggetti a maggiore tutela di anonimato.
Oltre alla possibilità di escludere del tutto i servizi sanitari dalla delega (Delega di tipo “0”) o di concedere l’accesso completo (Delega di tipo “A”, sempre prevista di default per tutori, curatori, amministratori di sostegno ed esercenti la responsabilità genitoriale), l’assistito potrà personalizzare i permessi per ciascuna piattaforma:
- Per il Fascicolo Sanitario Elettronico (FSE): il delegante può scegliere singole funzioni, tra cui la sola consultazione di dati e documenti; la sola gestione di consensi, oscuramenti e revoche (incluso l’accesso allo storico delle operazioni effettuate sul FSE); l’accesso ai servizi sanitari online regionali; oppure il solo inserimento di dati e documenti nel taccuino personale.
- Per l’Ecosistema Dati Sanitari (EDS) e la Piattaforma Nazionale di Telemedicina (PNT): in alternativa all’accesso completo, il cittadino può separare le funzioni delegabili, limitando il delegato al solo accesso ai servizi e consultazione dei dati (es. permettere a un familiare di scaricare un report elaborato dall’EDS o consultare il Dossier Farmaceutico, senza però autorizzarlo a modificare le scelte privacy) oppure alla sola gestione di consensi e revoche per l’elaborazione dei dati nell’EDS e in Telemedicina.
5. Più sicurezza tecnica e trasparenza sugli Identity Provider (IdP)
Sul piano dell’architettura informatica e del rispetto del principio di privacy by design, l’aggiornamento tecnico della Piattaforma Deleghe introduce tre ulteriori garanzie:
- Ruolo degli Identity Provider (IdP): viene esplicitato che i gestori di identità digitale (SPID/CIEId) agiscono come titolari autonomi del trattamento, in piena coerenza con la normativa vigente.
- Informativa preventiva al delegato: prima di accedere ai servizi sanitari per conto di un’altra persona, l’utente delegato riceverà dall’IdP informazioni chiare sul trattamento dei dati personali e sulle responsabilità connesse all’accesso in delega.
- Verifica crittografica diretta: vengono introdotti nuovi campi tecnici nelle richieste di autorizzazione per consentire alla PGD di verificare e ricostruire autonomamente l’identità del fornitore del servizio (Service Provider) e i parametri della richiesta firmata all’origine, innalzando la tracciabilità delle operazioni e la sicurezza complessiva contro possibili abusi.